Claude Code med
EU data residency
Gi utviklerteamet ditt tilgang til verdens beste AI-kodeverktøy — uten å kompromisse på personvern. All data forblir i EU.
AI-verktøy uten kontroll er en risiko
De fleste AI-kodeverktøy sender data til servere utenfor EU. Det skaper problemer for virksomheter som behandler personopplysninger.
Data residency
GDPR krever kontroll over hvor personopplysninger behandles. Via AWS Bedrock rutes all trafikk gjennom Frankfurt, Stockholm og Paris — ingen data forlater EU.
Compliance-dokumentasjon
Datatilsynet forventer at dere kan dokumentere vurderinger og tiltak. Vi leverer ferdige maler for DPIA, databehandleroversikt og brukerretningslinjer.
Operasjonell kontroll
Vårt compliance-plugin gir PII-skanning i sanntid, tier-switching mellom EU og Global, og audit-logging — direkte i utviklerens arbeidsflyt.
Alt du trenger for å ta i bruk Claude Code trygt
Fra teknisk oppsett til compliance-dokumentasjon — vi leverer en komplett pakke tilpasset ditt team.
AWS Bedrock-oppsett
Vi konfigurerer kundens AWS-konto med Bedrock, EU-inferensprofiler, IAM-roller og budsjettalarmer.
Claude Code-konfigurasjon
Managed settings for hele teamet med EU-ruting, modellvalg og tilgangsstyring via IAM eller SSO.
Commit Compliance Plugin
PII-skanning, tier-switching, audit-logging og dataklassifisering — integrert direkte i Claude Code.
Compliance-dokumentasjon
Fire ferdig utarbeidede dokumenter: vurderingsnotat, DPIA-mal, underdatabehandler-oversikt og brukerretningslinjer.
Onboarding-workshop
Praktisk workshop for utviklerteamet: Bedrock-oppsett, plugin-installasjon, tier-bruk og beste praksis.
Pilotperiode med support
To ukers dedikert support etter go-live, slik at teamet kommer trygt i gang.
Full kontroll over dataflyt
Claude Code kjører lokalt. Når EU-tier er aktivert, går all kommunikasjon med modellen gjennom AWS Bedrock i Europa.
Pluginet i aksjon
Commit Compliance-pluginet gir utviklerne full kontroll over data residency og fanger opp personopplysninger automatisk.
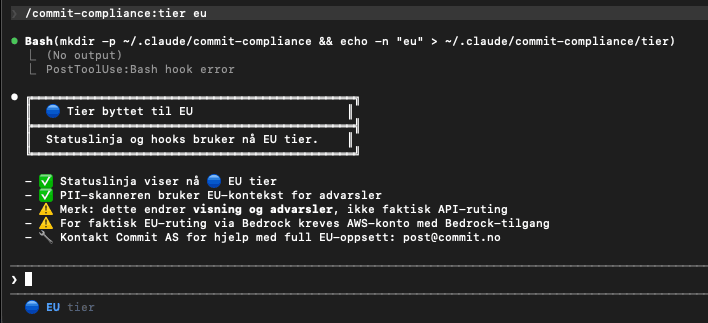
Bytt til EU-tier med én kommando
Når utvikleren kjører /commit-compliance:tier eu aktiveres EU-ruting umiddelbart.
- Statuslinjen bekrefter aktiv tier
- PII-skanneren tilpasser kontekst for EU
- All API-trafikk rutes via AWS Bedrock i Europa
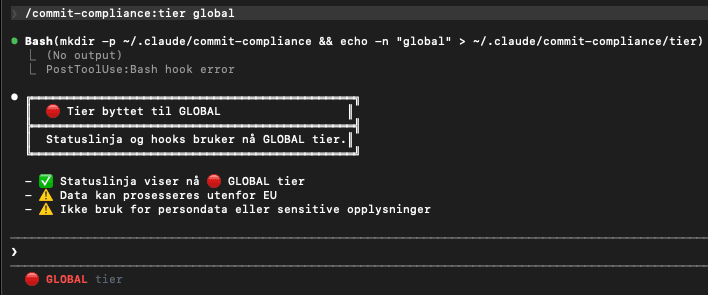
Tydelige varsler ved Global-tier
Bytter utvikleren til Global-tier, vises umiddelbart en advarsel om at data kan prosesseres utenfor EU — med påminnelse om å ikke bruke personopplysninger.
- Rød statuslinje signaliserer Global-modus
- Advarsel: «Data kan prosesseres utenfor EU»
- Påminnelse om å unngå sensitive opplysninger
Automatisk blokkering av personopplysninger
PII-skanneren overvåker alt som skrives til fil. Oppdager den bankkontonummer, e-postadresser eller telefonnummer, blokkeres skrivingen automatisk og utvikleren får velge hvordan situasjonen håndteres.
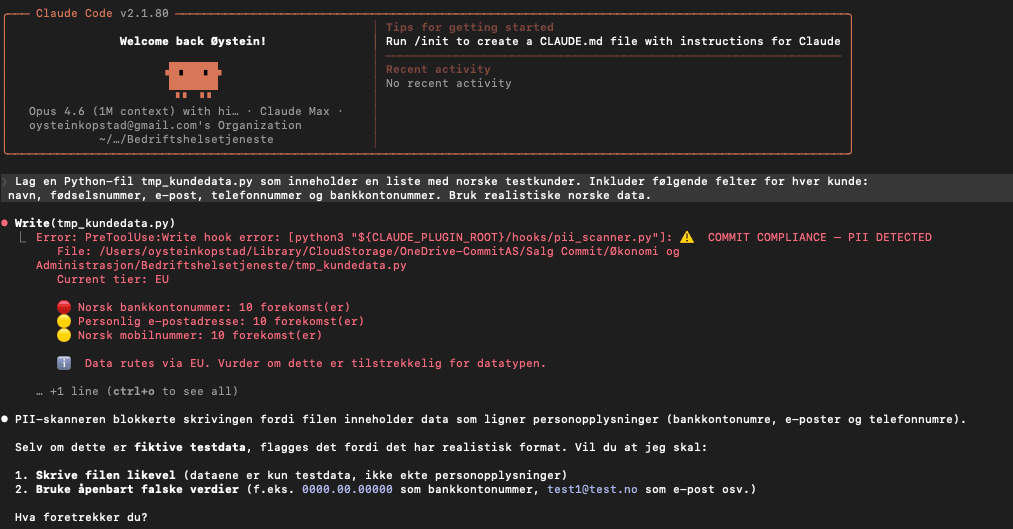
- Bankkontonummer oppdaget (10 forekomster)
- E-postadresser flagget (10 forekomster)
- Mobilnummer identifisert (10 forekomster)
- Utvikleren velger: skriv likevel eller bruk fiktive data
Fire dokumenter klar til bruk
Tekniske seksjoner er ferdig utfylt. Kunden fyller inn juridiske vurderinger og organisasjonsspesifikke felter. Bør kvalitetssikres av kundens personvernombud.
Vurderingsnotat
Teknisk beskrivelse av dataflyt, EU-garantier og tiltak. Kan vises til Datatilsynet eller brukes som grunnlag for intern juridisk vurdering.
DPIA-mal
Vurdering av personvernkonsekvenser etter GDPR art. 35. Tekniske seksjoner er ferdig utfylt — kunden legger til formål og rettslig grunnlag.
Underdatabehandler-oversikt
Dokumenterer behandlingskjeden fra kunde via AWS til Anthropic, med avtaleverk og overføringsmekanismer.
Brukerretningslinjer
Praktisk veiledning i hverdagsspråk: hva er lov å sende til AI, hva gjør du ved PII-advarsel, og huskeliste for teamet.
Fra kickoff til produksjon på 3–4 uker
En strukturert prosess som sikrer at alt er på plass — teknisk og juridisk — før teamet tar verktøyet i bruk.
Kickoff og behovsavklaring
Vi kartlegger teamstørrelse, modellbehov, eksisterende infrastruktur og integrasjonskrav.
AWS Bedrock-oppsett og IAM
Konfigurering av Bedrock med EU-inferensprofiler, IAM-roller, budsjettalarmer og tilgangskontroll.
Claude Code og plugin-konfigurasjon
Installasjon av managed settings, compliance-plugin og verifisering av EU-ruting for hele teamet.
Compliance-dokumentasjon
Utarbeidelse av de fire dokumentene i samarbeid med kundens juridiske ressurser.
Onboarding-workshop
Praktisk opplæring for utviklerteamet: oppsett, tier-bruk, PII-varsler og beste praksis.
Pilotperiode
Teamet bruker verktøyet med dedikert support fra Commit. Justeringer gjøres underveis.
Interessert?
Vi hjelper deg med oppsett, compliance-dokumentasjon og onboarding av teamet. Ta kontakt, så avtaler vi en uforpliktende prat.
kopstad@commit.no